Sicherheit bei Sportberichten: Wie Journalisten mit den wachsenden Anforderungen an die digitale Speicherung umgehen können

https://www.pexels.com/pl-pl/zdjecie/mezczyzna-osoba-iphone-laptop-8052620/
Sportjournalisten können die wachsenden Anforderungen an die digitale Speicherung mit einem Sicherheitsplan bewältigen, der mehrere Schutzschichten verbindet. Dazu gehören die kryptografische Trennung von Daten, Zugriffsrechte nach Rollen und klare Abläufe für Notfälle in der Redaktion. Konkret sollten alle Recherche- und Rohdaten durchgehend Ende-zu-Ende-verschlüsselt werden. Archiv- und Arbeitskopien müssen nach der 3-2-1-Backup-Regel getrennt gespeichert werden. Für die Anmeldung sollten möglichst Sicherheitsschlüssel mit Mehrfaktor-Authentifizierung zum Einsatz kommen. Vor jeder Speicherung oder Veröffentlichung sind sensible Metadaten zu entfernen. Datensicherheit darf nicht als lästige IT-Aufgabe gelten. Sie gehört zum Schutz von Quellen und zur journalistischen Sorgfalt. Nur so bleiben Redaktionen auch bei rechtlichem Druck und Cyberangriffen handlungsfähig.
Die moderne Sportberichterstattung besteht längst nicht mehr nur aus Spielanalysen und Berichten aus dem Pressebereich. Sie umfasst auch Recherchen zu Doping, Transfers in Millionenhöhe, Sportwetten und den Finanzen von Verbänden. Dadurch wächst die Datenmenge stark: Hochauflösende Rohvideos, geleakte WhatsApp-Chats, vertrauliche Scouting-Analysen und medizinische Gutachten liegen auf mobilen Geräten und in Cloudsystemen. Wer mit diesen Daten unvorsichtig umgeht, riskiert exklusive Geschichten und bringt Informanten sowie Sportler direkt in Gefahr. Schon ein kostenloser cloud speicher mit Ende-zu-Ende-Verschlüsselung kann hier einen großen Unterschied machen. Selbst der Anbieter hat dann keinen Einblick in die gespeicherten Dateien, und sensible Dokumente lassen sich gezielt und mit Ablaufdatum für einzelne Kollegen freigeben.
Sicherheitsrisiken vor, während und nach der Recherche bewerten
Journalistische Sicherheit ist kein einmaliger Zustand. Sie muss während der gesamten Recherche geprüft und angepasst werden. Vor dem ersten Kontakt mit einer Quelle sollte die Redaktion die Gefahren sachlich einschätzen. Welche Personen oder Gruppen könnten die Berichterstattung verhindern wollen? Reicht das mögliche Gegenüber von lokalen Vereinsfunktionären bis zu staatlichen Geheimdiensten oder international tätigen Wettbetrügern?
Von dieser Einschätzung hängt ab, welche Werkzeuge benötigt werden. Ein Bericht über einen lokalen Transfer braucht meist nur einen grundlegenden Schutz. Die Aufdeckung eines organisierten Dopingsystems kann dagegen eine sehr starke Abschirmung erfordern. Nach der Veröffentlichung verschiebt sich der Schwerpunkt auf die sichere Aufbewahrung von Belegen, eine nachvollziehbare Dokumentation und die geplante Löschung nicht mehr benötigter Daten.
Bedrohungsmodelle für Sportjournalisten erstellen
Ein klares Bedrohungsmodell hilft Redaktionen, weder in Panik zu geraten noch Gefahren zu unterschätzen. Dafür sollten vier Fragen beantwortet werden: Welche Daten besitze ich? Wer könnte sie stehlen wollen? Welche Mittel und Kenntnisse haben mögliche Angreifer? Und welche Folgen hätte ein Vorfall für Informanten und Journalisten?
Bei normalen Saisonberichten besteht die größte Gefahr oft in zufälliger Ransomware oder dem Diebstahl eines Geräts. Bei großen Sportereignissen können dagegen gezielte Spähangriffe hinzukommen. Solche Veranstaltungen ziehen professionelle Cybergruppen an. Sie greifen Ticket-Systeme, Übertragungsnetze und Datenbanken mit Akkreditierungen an. Wer sein Bedrohungsmodell früh erstellt, kann passende Schutzmaßnahmen einsetzen und unnötige Vorkehrungen vermeiden.
Zugriffsrechte nach Rolle und Projekt beschränken
Das Prinzip der geringsten notwendigen Rechte sollte in jeder modernen Redaktion gelten. Ein Sportfotograf braucht keinen Zugang zu juristischen Schreiben oder vertraulichen Quellenlisten. Freie Mitarbeiter sollten nur die Ordner öffnen können, die sie für ihr aktuelles Projekt benötigen.
Eine Aufteilung der Redaktionssysteme verhindert, dass ein Angreifer nach einem erfolgreichen Phishing-Angriff auf das Postfach eines Volontärs gleich das gesamte Archiv erreicht. Rechte müssen nach Rolle und Projekt vergeben werden. Sobald ein Projekt endet oder ein Mitarbeiter die Redaktion verlässt, sind die Zugänge sofort zu sperren.
Gefahren durch gemeinsame Redaktionskonten vermeiden
In manchen Sportressorts werden noch immer gemeinsame Logins genutzt. Dazu gehören Sammel-E-Mail-Adressen, geteilte Zugänge zu Bildagenturen oder gemeinsame Dropbox-Konten. Manchmal hängt das Passwort sogar auf einem Zettel am Bildschirm. Das ist ein schweres Sicherheitsproblem. Nach einem Angriff oder Datenabfluss lässt sich kaum noch feststellen, über welchen Zugang das Leck entstanden ist.
Gemeinsame Konten verhindern auch eine saubere Prüfung von Identitäten und Zugriffsrechten. Verlässt ein Mitarbeiter die Redaktion im Streit, bleiben die Zugangsdaten oft lange gültig. Jedes Teammitglied braucht ein eigenes Konto. Die Nutzung muss protokolliert werden können, und einzelne Konten müssen sich bei Bedarf sofort sperren lassen.
Sicherheitsvorfälle dokumentieren und regelmäßig prüfen
Ein Sicherheitsplan muss sich im Alltag bewähren. Redaktionen sollten ein festes Verfahren haben, mit dem sie verdächtige Vorfälle sofort melden und zentral festhalten. Dazu gehören Phishing-Mails, unbekannte Anmeldeversuche und unerklärliche Systemabstürze. Durch diese Aufzeichnungen kann die Redaktion gezielte Angriffe besser von gewöhnlichem Spam unterscheiden.
Auch regelmäßige Tests gehören dazu. Können gesicherte Archive innerhalb von zwei Stunden auf einem Ersatzgerät wiederhergestellt werden? Wissen alle Kollegen, wie sie einen verschlüsselten USB-Stick öffnen, wenn der zuständige Mitarbeiter im Urlaub ist? Backups helfen nur dann, wenn sie unter Zeitdruck tatsächlich funktionieren.
Datenschutz, Pressefreiheit und journalistische Ethik verbinden
Sportjournalisten müssen Datenschutzrecht, Pressefreiheit und berufliche Ethik miteinander verbinden. Das ist oft schwierig. Einerseits verlangen Gesetze eine genaue Dokumentation und Rechenschaft. Andererseits schützt die Verfassung redaktionelle Räume und journalistische Arbeit vor staatlicher Einflussnahme und Überwachung.
Die Datenschutz-Grundverordnung der Europäischen Union, kurz DSGVO, hat diese Spannung verstärkt. Sie sieht hohe Strafen vor, erlaubt den Mitgliedstaaten aber auch besondere Regeln für Medien. Journalisten müssen ihre Rechte genau kennen. So lassen sie sich weder von Funktionären einschüchtern noch überschreiten sie leichtfertig rechtliche Grenzen.
Welche Rechte Journalisten bei Recherche und Speicherung haben
Journalistische Arbeit hat in Deutschland einen hohen verfassungsrechtlichen Rang. Das datenschutzrechtliche Medienprivileg ist im Medienstaatsvertrag und in den Landespressegesetzen geregelt. Es nimmt Medien bei echter journalistischer Recherche und Berichterstattung von vielen strengen Vorgaben der DSGVO aus. Eine Redaktion muss Betroffenen zum Beispiel nicht sofort mitteilen, welche Recherchedaten über sie gespeichert wurden. Eine solche Auskunft könnte Quellen schützen oder eine geplante Veröffentlichung gefährden.
Das Medienprivileg verhindert, dass Datenschutz aus Angst vor Fehlern investigative Recherchen blockiert. Es gilt aber nur, wenn Daten tatsächlich für journalistische und redaktionelle Zwecke verarbeitet werden. Für Verwaltungsdaten eines Verlags, Marketingdatenbanken oder ein rein kommerzielles Archiv gilt die DSGVO grundsätzlich vollständig.
DSGVO, Urheberrecht und Persönlichkeitsrechte bei Sportberichten beachten
Auch das Medienprivileg erlaubt es Sportjournalisten nicht, die Rechte anderer beliebig zu verletzen. Das Persönlichkeitsrecht von Sportlern, Trainern und Betreuern muss beachtet werden. Besonders bei privaten Fotos, Paparazzi-Material und fremden Bildern können rechtliche Probleme entstehen.
Das Urheberrecht verlangt klare Lizenzen und Nachweise für die Nutzung jedes Fotos und jeder Audiodatei. Werden Inhalte unbedacht aus sozialen Netzwerken kopiert und dauerhaft im Redaktionssystem gespeichert, können teure Abmahnungen folgen. Je nach Inhalt sind auch strafrechtliche Folgen möglich, etwa bei einem Eingriff in den höchstpersönlichen Lebensbereich nach § 201a StGB.
Private Gesundheits-, Vertrags- und Leistungsdaten richtig behandeln
Verletzungen, Operationen, Reha-Fortschritte und psychische Erkrankungen sind im Profisport häufige Themen. Rechtlich handelt es sich dabei um Gesundheitsdaten nach Artikel 9 DSGVO. Sie gehören zu den besonders geschützten Daten. Journalisten dürfen einen zugespielten medizinischen Befund deshalb nicht einfach ungeprüft digital speichern und veröffentlichen.
Das gilt auch für sensible Leistungsdaten wie GPS-Werte, Herzfrequenzprofile oder Laktatkurven. Sie können viel über den körperlichen Zustand eines Sportlers verraten. Werden sie ohne journalistischen Grund gespeichert oder veröffentlicht, kann das für die betroffene Person große Folgen haben. Solche Daten brauchen eine klare ethische Prüfung und eine technisch getrennte Aufbewahrung.
Verhältnismäßigkeit, Einwilligung und öffentliches Interesse abwägen
Vor jeder Speicherung und Veröffentlichung muss die Redaktion abwägen: Ist das öffentliche Interesse an der Information größer als das Recht der betroffenen Person auf Privatsphäre? Bei einem systematischen Dopingbetrug in einem öffentlich finanzierten Spitzenverband ist das öffentliche Interesse meist sehr hoch. Die private Scheidung eines Fußballprofis hat dagegen in der Regel keinen vergleichbaren Nachrichtenwert.
Fehlt ein starkes öffentliches Interesse, sollte die betroffene Person um Zustimmung gebeten werden. Alternativ kann die Redaktion auf die dauerhafte Speicherung persönlicher Einzelheiten verzichten. Die Abwägung sollte schriftlich festgehalten werden. So lässt sich später zeigen, dass die Entscheidung sorgfältig getroffen wurde.
Wann rechtliche Beratung sinnvoll ist
Bei investigativen Recherchen, Whistleblower-Leaks oder nicht genehmigten Datensätzen sollten Sportjournalisten frühzeitig einen Anwalt für Medienrecht fragen. Fachleute für Urheber- und Medienrecht können Redaktionen vor teuren Fehlern bewahren.
Ein Anwalt kann prüfen, ob ein Dokument möglicherweise unter Verletzung des Geschäftsgeheimnisgesetzes beschafft wurde. Er kann auch klären, wie gut der Quellenschutz vor Gericht durchsetzbar ist. Eine frühe Beratung verhindert, dass eine Redaktion vorschnell veröffentlicht und später durch eine einstweilige Verfügung zur Löschung von Daten oder zu hohen Schadensersatzzahlungen gezwungen wird.
Interne Sicherheitsregeln für Sportredaktionen festlegen
Technische Schutzmittel reichen nicht aus, wenn die Mitarbeiter keine klaren Vorgaben haben. Jede Sportredaktion braucht schriftliche Standardabläufe für den täglichen Umgang mit Daten. Diese Regeln dürfen nicht nur als alte PDF-Dateien im Intranet liegen. Sie müssen im redaktionellen Alltag angewendet werden.
Die wachsende Zahl von Cyberangriffen zeigt sich auch in europäischen Regeln wie der NIS2-Richtlinie. Unternehmen sollen ihre Widerstandsfähigkeit und Notfallplanung auf Leitungsebene festlegen. Das gilt auch für Medienhäuser. Sie müssen klar bestimmen, wer welche Aufgaben übernimmt und wie die Einhaltung geprüft wird.
Verantwortung für Speicherung, Freigabe und Notfälle festlegen
Im Alltag muss klar sein, wer für welche Datenverarbeitung zuständig ist. Gibt es in der Sportredaktion einen Verantwortlichen für Datensicherheit? Wer entscheidet, ob besonders sensibles Material auf einem getrennten Offline-Server gespeichert wird? Wer darf eine investigative Geschichte endgültig freigeben?
Für Notfälle braucht die Redaktion eine feste Alarmkette. Wird ein Laptop gestohlen oder ein System von Ransomware befallen, muss jeder Mitarbeiter wissen, wen er sofort telefonisch informiert. Klare Zuständigkeiten und Meldewege verhindern hektische Fehler, durch die Beweise oder Spuren verloren gehen könnten.
Aufbewahrungsfristen und sichere Löschung festlegen
Viele journalistische Archive sind digitale Sammelstellen. Alte Entwürfe, Sprachmemos und vertrauliche Dokumente bleiben jahrelang auf Servern liegen. Das widerspricht dem Grundsatz, nur notwendige Daten zu behalten. Bei einem Hackerangriff vergrößert es außerdem die Menge der Daten, die Angreifer stehlen können. Redaktionen brauchen deshalb feste Löschfristen.
Material, das nur zur Prüfung einer Geschichte gebraucht wurde, sollte nach dem Ende der Recherche und nach Ablauf wichtiger presserechtlicher Fristen sicher gelöscht werden. Es reicht nicht, Dateien in den Papierkorb zu verschieben. Zertifizierte Löschprogramme wie BleachBit oder Funktionen zur sicheren kryptografischen Löschung müssen Speicherbereiche überschreiben oder unbrauchbar machen.
Dokumentation, Nachweise und Versionskontrolle organisieren
Bei einem Rechtsstreit muss eine Redaktion zeigen können, wer wann welchen Teil eines Textes geändert hat. Sie muss auch nachweisen können, auf welchen Quellen eine Aussage beruht. Eine gute Versionskontrolle verhindert Verwechslungen und zeigt, dass die Redaktion sorgfältig gearbeitet hat.
Dafür eignen sich Dokumentenmanagementsysteme mit Versionsspeicherung oder offene Lösungen auf Basis von Git. Sie halten jede Änderung nachvollziehbar fest. Jede Version kann mit einem kryptografischen Hashwert wie SHA-256 versehen werden. So lässt sich auch vor Gericht zeigen, dass das veröffentlichte Manuskript dem geprüften Stand entsprach und später nicht verändert wurde.

https://www.pexels.com/pl-pl/zdjecie/mezczyzna-rece-biuro-praca-8371705/
Mitarbeiter zu Phishing, Geräten und Datenpannen schulen
Der Mensch ist weiterhin eine der häufigsten Schwachstellen bei Cyberangriffen. Sportjournalisten erhalten jeden Tag viele Nachrichten von Agenturen, PR-Mitarbeitern, Fans und unbekannten Tippgebern. Oft enthalten diese Mails PDF-Pressemappen, Akkreditierungsformulare oder Bilddateien. Angreifer nutzen solche Nachrichten für gezielte Phishing-Versuche.
Regelmäßige Schulungen sollen das Team für verdächtige Merkmale sensibilisieren. Journalisten müssen Dateiendungen prüfen, Anhänge vor dem Öffnen in einer sicheren Testumgebung kontrollieren und private Internetnutzung von Recherchegeräten trennen. Wiederholtes Training kann aus einer möglichen Schwachstelle ein aufmerksames Frühwarnsystem machen.
Zugänge mit starken Identitäten und Mehrfaktor-Anmeldung schützen
Passwörter allein reichen wegen automatisierter Angriffen und großer Datenbanken mit gestohlenen Zugangsdaten nicht mehr aus. Wer Konten mit einfachen Wort-Zahlen-Kombinationen schützt, geht ein hohes Risiko ein. Redaktionen brauchen ein klares System für Identitäten und Zugänge.
Das betrifft den Zugang zu internen Redaktionssystemen ebenso wie die Personen, mit denen Journalisten kommunizieren. Vertrauliche Informationen sollten erst ausgetauscht werden, wenn die Identität aller Beteiligten ausreichend geprüft wurde.
Identität von Informanten, Mitarbeitern und Dienstleistern prüfen
Bevor sensibles Material dauerhaft im Redaktionssystem gespeichert wird, sollte die Quelle geprüft werden. Ist die Person wirklich der Vereinsarzt oder versucht jemand, eine Falschmeldung zu verbreiten? Journalisten können mehrere Prüfwege verbinden: Dienstausweise, öffentliche Register, Videoanrufe mit zusätzlicher Prüfung oder persönliche Treffen.
Das gilt auch für externe Anbieter wie Transkriptionsdienste, freie Fotografen und Übersetzer. Bevor sie vorübergehend auf Redaktionsordner zugreifen, sollten ihre Sicherheitsmaßnahmen geprüft und Vertraulichkeitsvereinbarungen abgeschlossen werden. Ein unsicherer Transkriptionsdienst kann eine ganze Recherche gefährden.
Passwortmanager und eigene Passwörter verwenden
Für jedes System, jede Plattform und jedes Gerät sollte ein eigenes, langes Passwort verwendet werden. Niemand kann sich dutzende Passphrasen mit 20 Zeichen, Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen merken. Deshalb sind gute Passwortmanager sinnvoll.
Programme wie KeePassXC speichern die Daten lokal verschlüsselt. Teamlösungen wie Bitwarden oder Vaultwarden können von mehreren Personen genutzt werden. Die Redakteure müssen sich nur ein starkes Hauptpasswort merken. Wird dann ein einzelner Dienst wie Twitter/X oder das CMS angegriffen, können die Angreifer nicht automatisch alle anderen Konten übernehmen. Das gilt auch für neuere Kanäle: Viele Sportredaktionen betreiben inzwischen eigene Formate und nutzen dafür etwa kostenloses Podcast-Hosting. Auch dieser Zugang gehört in den Passwortmanager, damit niemand fremde Folgen veröffentlichen oder das Archiv löschen kann.
Mehrfaktor-Authentifizierung mit mindestens zwei Faktoren aktivieren
Mehrfaktor-Authentifizierung, kurz MFA, gehört zu den wirksamsten Schutzmaßnahmen gegen übernommene Konten. Selbst wenn ein Angreifer ein Passwort kennt, fehlt ihm der zweite Nachweis. Mindestens zwei verschiedene Faktoren sollten verbunden werden: Wissen, etwa ein Passwort, und Besitz, etwa ein Sicherheitsschlüssel, oder ein körperliches Merkmal wie ein Fingerabdruck.
SMS-Codes sollten Redaktionen möglichst vermeiden. Sie können durch einen SIM-Swapping-Angriff abgefangen werden. Besser sind zeitlich begrenzte Codes aus einer Authentifizierungs-App, sogenannte TOTP-Codes. Noch mehr Schutz bieten Sicherheitsschlüssel nach FIDO2 oder WebAuthn, zum Beispiel YubiKeys. Diese USB- oder NFC-Geräte schützen mit Kryptografie vor Phishing und vielen Angriffen, bei denen sich ein Angreifer zwischen zwei Gesprächspartner schaltet.
Verlorene Geräte, Sitzungen und Rechte sofort sperren
Wird ein Smartphone im Stadion gestohlen oder bleibt ein Laptop im Zug liegen, muss die Redaktion schnell reagieren. Sie sollte verlorene Geräte und aktive Sitzungen aus der Ferne sperren oder löschen können.
Dafür eignen sich Systeme zur Verwaltung mobiler Geräte, sogenannte MDM-Systeme, oder feste Sperrabläufe im Identitätssystem. Nach einer Verlustmeldung müssen alle Zugangsschlüssel für E-Mail, Cloudspeicher und VPN gesperrt werden. So können Datendiebe nicht weiter auf die Konten zugreifen.
Digitale Sportberichte verschlüsselt speichern
Daten im Klartext auf Festplatten oder Servern sind für Kriminelle und unbefugte Personen leicht lesbar. Verschlüsselung im Speicher und bei der Übertragung gehört deshalb zur Grundausstattung eines professionellen Datenmanagements. Ohne Verschlüsselung gibt es keinen verlässlichen Schutz für Quellen.
Eine gute Speicherstrategie macht Rohdaten auch dann unlesbar, wenn jemand die Hardware in die Hände bekommt oder sie von Behörden beschlagnahmt wird. Dafür braucht es geprüfte, offene Verschlüsselungsverfahren. Die Daten und die dazugehörigen Schlüssel müssen getrennt gespeichert werden.
Dateien und Festplatten mit Ende-zu-Ende-Verschlüsselung schützen
Alle Redaktionsgeräte sollten vollständig verschlüsselt sein. Dafür bieten die Betriebssysteme eigene Funktionen wie BitLocker bei Windows, FileVault bei macOS und LUKS bei Linux. Diese Festplattenverschlüsselung verhindert, dass Fremde die Speicherchips auslesen können, wenn das Gerät ausgeschaltet ist.
Für besonders vertrauliche Recherchen reicht die Verschlüsselung der Festplatte allein nicht aus. Bei einem laufenden Gerät können Daten im Arbeitsspeicher liegen. Verschlüsselte Datencontainer mit Programmen wie VeraCrypt oder Cryptomator bieten eine zusätzliche Schutzschicht. Manuskripte, Audiodateien und Quellenhinweise liegen dann in einem eigenen geschützten Bereich und werden nur bei Bedarf geöffnet.
Cloudspeicher mit europäischen Datenschutzstandards auswählen
Cloudspeicher erleichtern die Zusammenarbeit an großen Projekten. US-amerikanische Anbieter können aber mit europäischen Datenschutzregeln in Konflikt geraten. Der US CLOUD Act kann amerikanische Behörden unter bestimmten Voraussetzungen dazu berechtigen, Daten anzufordern, selbst wenn die Server in Europa stehen.
Sportredaktionen sollten deshalb europäische Anbieter oder selbst betriebene offene Systeme wie Nextcloud prüfen. Sie unterliegen den Vorgaben der DSGVO beziehungsweise können entsprechend betrieben werden. Bei einer Lösung mit vollständiger Kontrolle durch den Kunden besitzt der Anbieter die Verschlüsselungsschlüssel idealerweise nicht. Dann kann er die Dateien selbst nach einer behördlichen Anordnung nicht im Klartext herausgeben.
Verschlüsselungsschlüssel getrennt von den Daten aufbewahren
Ein häufiger Fehler ist, Schlüssel und Backups am gleichen Ort zu speichern. Wer den privaten kryptografischen Schlüssel im selben Cloudordner wie das verschlüsselte Archiv ablegt, schützt die Daten kaum. Das ist vergleichbar mit einem Tresor, dessen Schlüssel direkt daneben liegt.
Schlüssel, Wiederherstellungscodes und PGP-Zertifikate müssen räumlich und technisch getrennt von den verschlüsselten Daten liegen. Dafür eignen sich spezielle Sicherheitsmodule oder USB-Sicherheitsschlüssel, die offline aufbewahrt werden. Sie können in einem Tresor der Redaktionsleitung oder der Rechtsabteilung liegen.
Backups nach der 3-2-1-Regel erstellen
Hardwaredefekte, Ransomware und versehentliches Löschen können den Redaktionsbetrieb stark beeinträchtigen. Die 3-2-1-Regel des Bundesamts für Sicherheit in der Informationstechnik bietet eine einfache Grundlage:
- 3 Kopien: Von allen wichtigen Daten müssen mindestens drei Exemplare vorhanden sein: die Arbeitskopie und zwei Sicherungen.
- 2 Speichermedien: Die Kopien müssen auf mindestens zwei verschiedenen Arten von Speichern liegen, zum Beispiel auf einem lokalen NVMe-Speicher und einem NAS oder Bandlaufwerk.
- 1 Kopie an einem anderen Ort: Mindestens eine Sicherung muss außerhalb der Redaktion liegen. So bleibt sie bei einem Brand, Wasserschaden oder Einbruch erhalten.
Für Sportredaktionen ist die Erweiterung zur 3-2-1-1-0-Regel sinnvoll. Eine Kopie sollte offline, also vom Netzwerk getrennt, oder unveränderbar als WORM-Speicher abgelegt werden. Bei den regelmäßigen Wiederherstellungstests darf kein Fehler auftreten. Automatisch synchronisierte Cloudordner sind kein vollwertiges Backup. Wird ein Rechner von einem Verschlüsselungstrojaner befallen oder eine Datei gelöscht, kann sich die Änderung auf alle synchronisierten Kopien übertragen.
Welche Sicherheitslösung passt zu welcher Sportredaktion?
Eine einzige Lösung passt nicht zu allen Redaktionen. Ein freier Sportreporter in einer kleinen Region braucht andere Mittel als die internationale Multimedia-Redaktion eines öffentlich-rechtlichen Senders. Die technische Ausstattung muss zum tatsächlichen Risiko, zum Budget und zum Arbeitsalltag passen. Sie muss vor allem einfach genug sein, damit Mitarbeiter sie auch unter Zeitdruck nutzen.
Zu komplizierte Systeme führen oft zu Frust. Dann greifen Journalisten auf unsichere Alternativen wie private Handys zurück. Eine gute Redaktionsleitung wählt deshalb Werkzeuge, die Sicherheit bieten, ohne den Arbeitsablauf unnötig zu bremsen.
Kleine Redaktionen mit begrenztem Budget schützen
Lokale Sportredaktionen und freie Journalisten haben meist keine eigene IT-Abteilung und nur wenig Geld für Sicherheit. Sie können trotzdem mit bewährten, offenen und kostenlosen Werkzeugen ein gutes Schutzniveau erreichen. Viele grundlegende Angriffe lassen sich damit abwehren.
Eine einfache Grundausstattung kann so aussehen:
- Vollständige Verschlüsselung aller Arbeitsgeräte mit BitLocker oder FileVault.
- Ein kostenloser offener Passwortmanager wie KeePassXC.
- Ein verschlüsselter Messenger wie Signal für interne und externe Gespräche.
- Verschlüsselte Cloudordner mit Cryptomator.
- Günstige FIDO2-Sicherheitsschlüssel für Mail- und CMS-Konten.
Mobile Reporter und Teams auf Reisen schützen
Reporter bei Olympischen Spielen, Fußball-Weltmeisterschaften oder Tennisturnieren arbeiten oft in unsicheren Netzwerken. Hotel-WLANs, Stadionnetze und fremde Mobilfunkmasten können leicht überwacht oder angegriffen werden. Auf Reisen sind deshalb zusätzliche Regeln nötig.
Mobile Reporter sollten eigene Reise-Laptops verwenden, auf denen keine alten Archive und keine vertraulichen Quelldatenbanken liegen. Der Internetverkehr sollte über vertrauenswürdige VPN-Verbindungen der Redaktion oder über Tor laufen. Bei Grenzübertritten in autoritäre Staaten kann es sinnvoll sein, Geräte vollständig auszuschalten. So lassen sich bestimmte Angriffe auf den Arbeitsspeicher erschweren.
Große Redaktionen mit zentralem Dokumentenmanagement organisieren
Große Medienhäuser mit vielen Sportreportern und mehreren multimedialen Teams brauchen zentral verwaltete Systeme. Dokumentenmanagementsysteme können Rechte nach Rollen sehr genau vergeben. Sie halten außerdem fest, wer wann welche Datei geöffnet, geändert oder gelöscht hat.
Ein wichtiger Ansatz ist eine Zero-Trust-Architektur. Dabei gilt kein Nutzer und kein Gerät im internen Verlagsnetz automatisch als vertrauenswürdig. Jeder Zugriff muss erneut geprüft und freigegeben werden. Solche Systeme können außerdem Verschlüsselungsregeln und automatische Löschfristen an allen Standorten einheitlich durchsetzen.
Sicherheit, Bedienung und Kosten bei Anbietern vergleichen
Bei neuer Software und neuen Speicherlösungen sollten Redaktionen nicht nur auf Werbeversprechen von IT-Anbietern achten. Jedes Produkt sollte anhand von drei Bereichen geprüft werden:
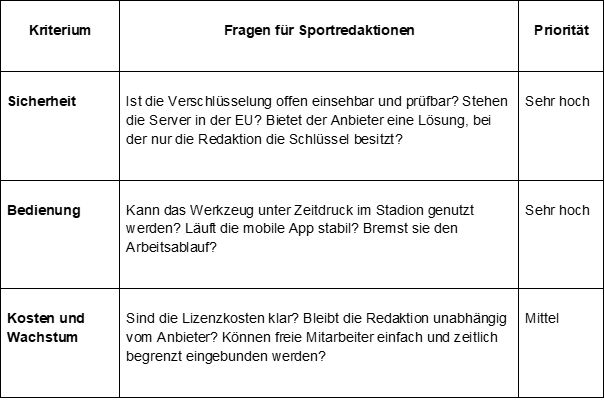
Wird die Bedienung vernachlässigt, suchen gestresste Journalisten oft unsichere Umwege. Ein Schutzsystem ist nur dann dauerhaft wirksam, wenn es den Arbeitsalltag unterstützt und nicht unnötig behindert.
Die digitale Sicherheit im Sportjournalismus wird künftig auch von kryptografischen Nachweisen zur Herkunft von Medien geprägt. Klassische Maßnahmen sollen Angriffe von außen abwehren. Desinformationskampagnen und Fälschungen durch generative KI verlangen aber zusätzliche Antworten auf die Frage, ob Bild- und Tondokumente echt sind. Standards wie die der Coalition for Content Provenance and Authenticity, kurz C2PA, bieten offene Werkzeuge. Redaktionen können Mediendateien damit schon bei der Erstellung kryptografisch signieren. Sichere Speicherung bedeutet dann nicht mehr nur, Daten vor fremdem Zugriff zu schützen. Sie muss auch zeigen, dass Bilder, Videos und Audiodateien seit ihrer Erstellung nicht verändert wurden.